PHPに重大な脆弱性。WordPress利用者は今、何をすればいい?
 サカマキリュウ
2026年10月21日、PHPに見つかった重大な脆弱性2件を修正する、緊急のセキュリティ更新が公開されました。
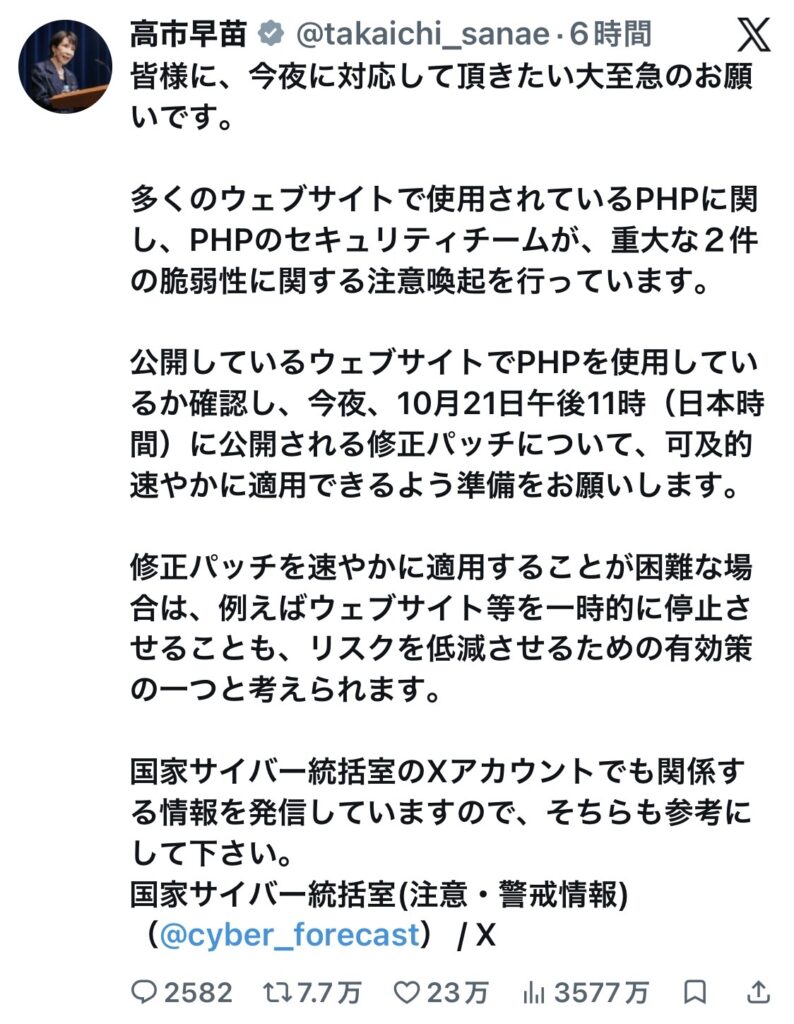
高市早苗総理も同日夜、自身のXで異例の注意喚起を行い、公開しているウェブサイトでPHPを使用しているかの確認と、修正プログラムを速やかに適用するための準備を呼びかけています。
「WordPressを使っているけど、自分も何かしないといけない?」
「レンタルサーバーなら、サーバー会社に任せておけば大丈夫?」
こういった投稿が散見されたので、急遽まとめました。
先に結論をお伝えすると、一般的なレンタルサーバーでは今回の修正のためにWordPress側で特別な設定を変える必要は基本的にはありません。(PHP本体の修正・更新は通常はサーバー会社が行います。)
ただし、使っているPHPが古い場合などには、自分でバージョンを切り替える必要が出てきます。今回は、WordPressを利用している方に向けて、今回の問題と、今確認しておきたいことを整理します。
そもそも、PHPってなんなの?
ざっくり言うと、ホームページを動かすシステムの一種じゃな
※本記事は2026年10月22日朝4時の時点の公式情報に基づいています。各サーバー会社の対応状況は変わるため、契約先の最新のお知らせも併せてご確認ください。
1. 今回、PHPにどんな問題が見つかったのか
PHPは、WordPressをサーバー上で動かすために使われているプログラミング言語です。普段WordPressの管理画面だけを操作していると、あまり意識しない部分かもしれません。
今回の脆弱性は、環境や条件によっては、ログインしていない第三者がサーバー上で不正なプログラムを実行できるというもので、サイトの改ざんや情報漏えいにつながるおそれがあります。
※対象は「CVE-2026-109618」と「CVE-2026-109619」の2件で、深刻度はいずれもCVSS v4.0で9.2、最も高い「Critical」の区分です。(SCP財団もびっくり!)
重大な問題ですが、脆弱性が見つかったことと、自分のサイトがすでに被害を受けたことは別です。まずは、自分の利用環境で修正が適用されているかを確認しましょう。
2. レンタルサーバーなら、まず公式のお知らせを確認
エックスサーバーやさくらのレンタルサーバなど、OSやPHPを事業者が管理するタイプのサービスでは、PHP本体の修正・更新は基本的にサーバー会社が担当します。利用者がPHP公式サイトから修正プログラムをダウンロードし、WordPressに入れるような作業ではありません。
そのため、最初に見るのは契約しているサーバー会社のお知らせ・メンテナンス情報です。今回の2件に対応しているか、自分のサーバーや使用中のPHPも対象か、利用者側の操作が必要かを確認します。
| 公式案内の内容 | 利用者がすること |
|---|---|
| 対象環境の修正が完了し、利用者の作業も不要 | サイトの表示や主な機能を確認する |
| PHPのバージョン切り替えが必要 | バックアップと互換性を確認し、案内された修正版へ切り替える |
| 対応状況が不明、または使用中のバージョンが対象外 | サポートに修正状況・完了予定・必要な操作を確認する |
なお、VPSやクラウドなどでOSやPHPを自分で管理している場合は、管理者による更新が必要です。サービス名に「サーバー」と付いていても、どこまで事業者が管理するかは契約によって異なります。
3. 自分のサイトで使っているPHPを確認する
WordPressでは、管理画面の「ツール → サイトヘルス → 情報 → サーバー → PHPバージョン」から、使用中のPHPを確認できます。
今回公開された、各系列の修正版は次のとおりです。
| 使用している系列 | 今回の修正版 |
|---|---|
| PHP 8.2系 | 8.2.35 |
| PHP 8.3系 | 8.3.36 |
| PHP 8.4系 | 8.4.27 |
| PHP 8.5系 | 8.5.12 |
ここで大切なのは、「PHP8系を使っているから大丈夫」とは判断できないことです。例えば、8.2.34は今回の修正版である8.2.35より前のバージョンです。末尾の数字まで確認する必要があります。
ただし、提供会社が表示上の番号を変えずに修正を組み込む場合もあります。上の表だけで断定せず、サーバー会社の公式案内と照らし合わせて判断してください。
また、サーバーによってはドメインごとにPHPの系列を選べます。複数のサイトを管理している方は、1サイトの確認で終わらせず、テストサイトも含め、それぞれの利用状況を確認しておきましょう。
4. PHP7系やそれ以前を使っているなら、移行の検討が必要
古いプラグインやテーマを動かすために、あえてPHP7系を使い続けているサイトもあります。PHPを新しくすると一部の機能が動かなくなり、以前のバージョンのままにしている、というケースです。
しかし、PHP7系の最後の系列である7.4は、2022年11月28日に公式サポートが終了しています。(8.0と8.1も公式サポートが終了しています。)
そのため、「7系から、とりあえず8系へ上げればよい」という話でもありません。 サーバー会社の案内と、プラグイン・テーマの対応状況を確認し、サポート中で、今回の修正にも対応したバージョンを選びます。
旧系列に対して提供会社が独自の延長保守や修正を行う場合もあります。今回も7.4・8.0・8.1向けに限定的な修正コードが用意されていますが、自分の契約先で適用されているかは別途確認が必要です。管理画面で古いPHPを選べること自体は、安全性の保証にはなりません。
また、PHP8.2の公式セキュリティサポートは2026年12月31日までです。今回の修正への対応を先に済ませたうえで、8.2を使っている方も、その先の移行を考えておく時期に来ています。
5. 切り替える前に、バックアップと互換性を確認
「8.2.34から8.2.35へ更新すること」と、「7.4から8.3へ切り替えること」では、変更の大きさが異なります。特に系列をまたぐ変更では、古いプラグインやテーマ、独自に追加したコードの確認が必要です。
PHP自体の修正はサーバー会社が担当していても、自分のサイトが新しいPHPで動くように整える作業は、利用者や制作・保守担当者の仕事になります。
①バックアップを確保する
画像やテーマなどのファイルと、投稿・設定などが入ったデータベースの両方を保存します。復元方法も確認しておきましょう。
②プラグイン・テーマの対応状況を確認する
必要な更新を行い、新しいPHPに対応できないものは、交換や改修を検討します。可能であれば、先にテスト環境で確認します。
③サーバーパネルで、対応済みのPHPへ切り替える
WordPressの管理画面ではなく、サーバー会社の管理画面や公式の手順に沿って操作します。
④表示と主な機能を確認する
トップページだけでなく、管理画面、お問い合わせフォームの送信・受信、予約や購入など、実際に使っている機能を確認します。
急な切り替えで不具合が出そうな場合は、サーバー会社や制作・保守担当者に相談してください。互換性の問題を理由に未修正の環境を公開し続けず、修正の適用と必要な一時対策を優先して進めます。
6. WordPress側の対策とは、分けて考える
今回の問題を直すために、新しいセキュリティプラグインを追加する必要はありません。また、WordPress本体の更新、二段階認証、ログインURLの変更だけで、PHP本体の欠陥が修正されるわけでもありません。
もちろん、WordPress本体・テーマ・プラグインを更新し、不正ログインへの対策を続けることは大切です。PHPの更新とWordPressの更新は、どちらも必要なメンテナンスですが、担当する場所と直している問題が異なります。
今回、まず確認したいのは、「自分のサイトは何のPHPで動いているか」「今回の修正は適用されたか」「自分で切り替える必要はあるか」の3点です。
対象環境の対応が完了し、利用者側の操作も不要と確認できれば、WordPress内で追加の作業をする必要はありません。必要なところを確かめて、任せられる作業は任せる。変更が必要な場合は、確認しながら進めていきましょう。
今回もお読みいただき、ありがとうございました。
とはいえ、沢山のサイトを保守しているとやることも山積みね…
忙しい時期に勘弁してほしいのじゃ~
投稿者プロフィール

最新の投稿
 マジメなコラム2026-10-22PHPに重大な脆弱性。WordPress利用者は今、何をすればいい?
- エッセイ2026-09-03人は何度満たされても、乾く。- たぶん、エッセイ。
- マジメなコラム2026-08-31会話には『情報交換モード』と『親和モード』がある - 「正しい返答」だけでは仕事が止まる理由+α
- デザインの実績2026-08-07実績:地方自治体 - 広報誌制作